“C’est très pratique” : face à l’essor de l’IA, un climat de suspicion gagne les universités

Si les accusations de recours à l’IA qui visent l’écrivain Thélyson Orélien secouent le monde de l’édition, les chatbots investissent aussi les amphithéâtres. Et pour cause : un étudiant sur deux a recours à l’IA chaque jour. Face à cette révolution des usages, les universités sont encore démunies faute de règles claires.
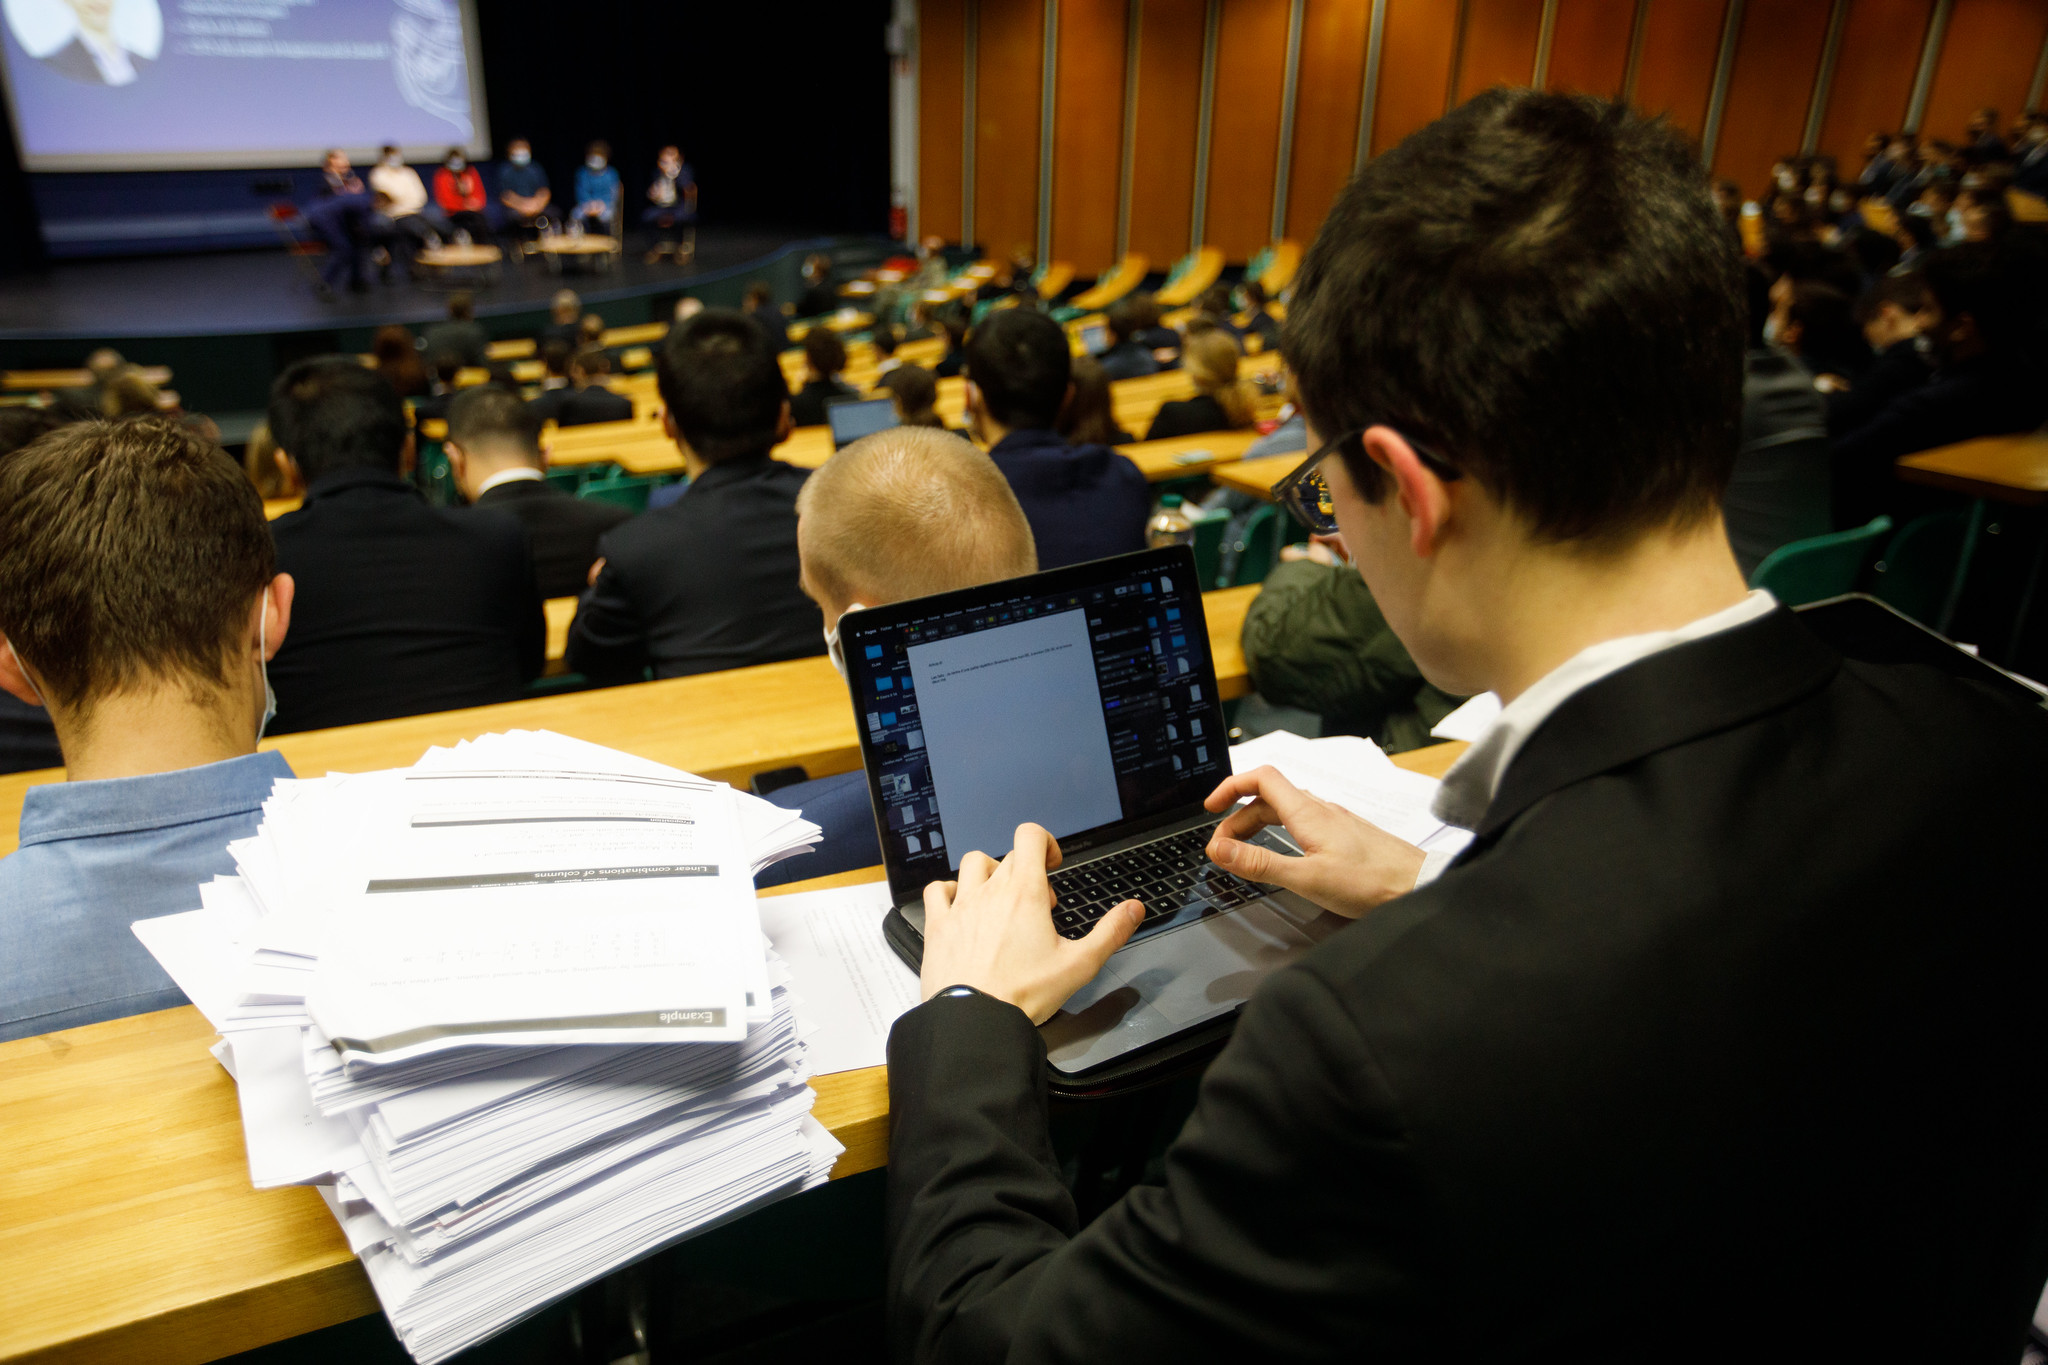
En France, un étudiant sur deux a recours à l’IA quotidiennement. Crédit photo : © École polytechnique – J.Barande

La déferlante ChatGPT, amorcée il y a quatre ans déjà, n’en finit pas d’éclabousser bon nombre de secteurs. Et de soulever inquiétudes et interrogations. La mise en cause de l’auteur Thélyson Orélien, lundi 21 septembre, sur le réseau social X par le compte « Balance ton Claude », qui accuse le romancier d’avoir écrit « presque intégralement » son roman C’était ça ou mourir avec l’intelligence artificielle, a déboussolé auteurs et éditeurs et révélé un climat de soupçons dans la littérature. Mais l’édition n’est pas le seul secteur en proie aux questionnements face au recours grandissant à l’IA générative, devenue omniprésente dans nos quotidiens. En témoignent les tâtonnements d’une nouvelle génération d’étudiants et de doctorants, qui naviguent entre recours parcimonieux à l’IA et usage intensif flirtant avec la triche.

Flou juridique

En octobre dernier, l’université Paris 1 Panthéon-Sorbonne a poursuivi une étudiante devant la section disciplinaire pour avoir eu recours à l’IA pour rédiger son mémoire de stage. Un litige porté jusqu’au tribunal administratif de Paris, jusqu’à ce que la juridiction donne gain de cause à l’étudiante, faute de règles encadrant l’usage de l’IA. Un flou juridique symptomatique de la nouveauté de l’enjeu, que les universités tentent encore d’appréhender. Lou*, 23 ans, étudiante en sciences sociales dans une université parisienne, a vu dans Claude une béquille pour faire des recherches : « Au début de la rédaction de mon mémoire, j’étais très perdue, alors j’ai essayé d’utiliser l’IA. C’était une grosse déception : ça m’a induite en erreur en créant des fausses sources. » Très vite, elle cantonne l’outil aux fonctions les moins intellectuelles : « Je lui ai demandé de m’aider à corriger les fautes de grammaire, de syntaxe, et de créer un sommaire. »

« Pour corriger son texte, trouver des synonymes, éviter de se répéter… C’est très pratique », abonde Bastien*, 22 ans, lui aussi étudiant en sciences sociales en région parisienne. Mais pour travailler sur le fond du sujet, pas question pour le jeune homme de se reposer sur Claude ou ChatGPT. « Quand il cite ses sources, l’IA va mettre sur un pied d’égalité Le Monde et un blog lambda », persifle-t-il. Même en s’étant refusé à tout recours à l’IA pour générer des parties de son mémoire, l’étudiant a craint qu’un logiciel indique par erreur que son travail n’ait pas été rédigé par un humain. « J’ai testé des logiciels en ligne, puis j’ai reformulé mon travail jusqu’à ce qu’ils indiquent 0 % d’IA détecté. »

Vers une transparence des usages ?

Y aurait-il un climat de suspicion généralisé à l’université, du fait de l’usage massif de l’IA par les étudiants ? Selon une étude Ipsos pour l’école d’ingénieurs EPITA, 94 % des étudiants français ont déjà utilisé l’IA, et près d’un sur deux quotidiennement. « Cela fait deux ans qu’au niveau master, je constate un usage non avoué des IA », indique Valérie Jeanne-Perrier, professeure en sciences de l’information et de la communication au CELSA. Une pratique massive qu’elle arrive à repérer sans recours à des logiciels, comme cette fois où l’enseignante a repéré « une bibliographie délirante » dans le mémoire d’une étudiante, avec « des titres qu’elle ne pouvait pas maîtriser » : « Je lui ai demandé ce qu’elle avait retenu d’un des auteurs qu’elle avait cités et elle n’a pas pu répondre. » Résultat : pas de sanction disciplinaire, mais une note « assez basse ».

La chercheuse, responsable de l’école de journalisme du CELSA, souhaite intégrer dans chaque mémoire une page dans laquelle les étudiants indiquent précisément quel usage ils ont fait de l’IA. La transparence, clé d’une coexistence apaisée entre recherche universitaire et IA ? Les prochaines années le diront peut-être.

Rayan Saibi
Arnaques bancaires : de l’écran au réel

Bijoux placés dans un faux coffre, paiements en face-à-face, faux coursier envoyé après l’appel d’un prétendu conseiller bancaire. Les escroqueries deviennent hybrides, mêlant manipulation à distance et intervention dans le réel. Plus sophistiquées, le spoofing touche désormais des profils variés et font grimper les préjudices. 


Dimanche 20 septembre. Un dimanche paisible, a priori sans souci. Katy se lève sans réveil, sans contrainte. À La Turballe, en Loire-Atlantique, le ciel est bleu. Puis une notification fait basculer la journée. « CIC. Une opération de 3 000 euros est en cours sur votre compte. » Pour la retraitée de 73 ans, le dimanche tranquille tourne au cauchemar. 

Au téléphone, une prétendue conseillère bancaire, « très gentille », lui assure que son compte est désormais sécurisé. Pour coincer les fraudeurs, Katy doit même participer à une opération avec la gendarmerie. Surtout, ne pas raccrocher. Elle prend sa voiture, retire de l’argent, puis se rend dans un bureau de tabac acheter 900 euros de coupons Transcash. Les codes à peine communiqués, l’argent s’est envolé. « J’ai tellement paniqué qu’on me prenne 3000 euros… je suis tombée dedans. » 

Pas besoin d’hypnose. L’escroquerie a simplement quitté l’écran pour accompagner sa victime jusque dans la rue.

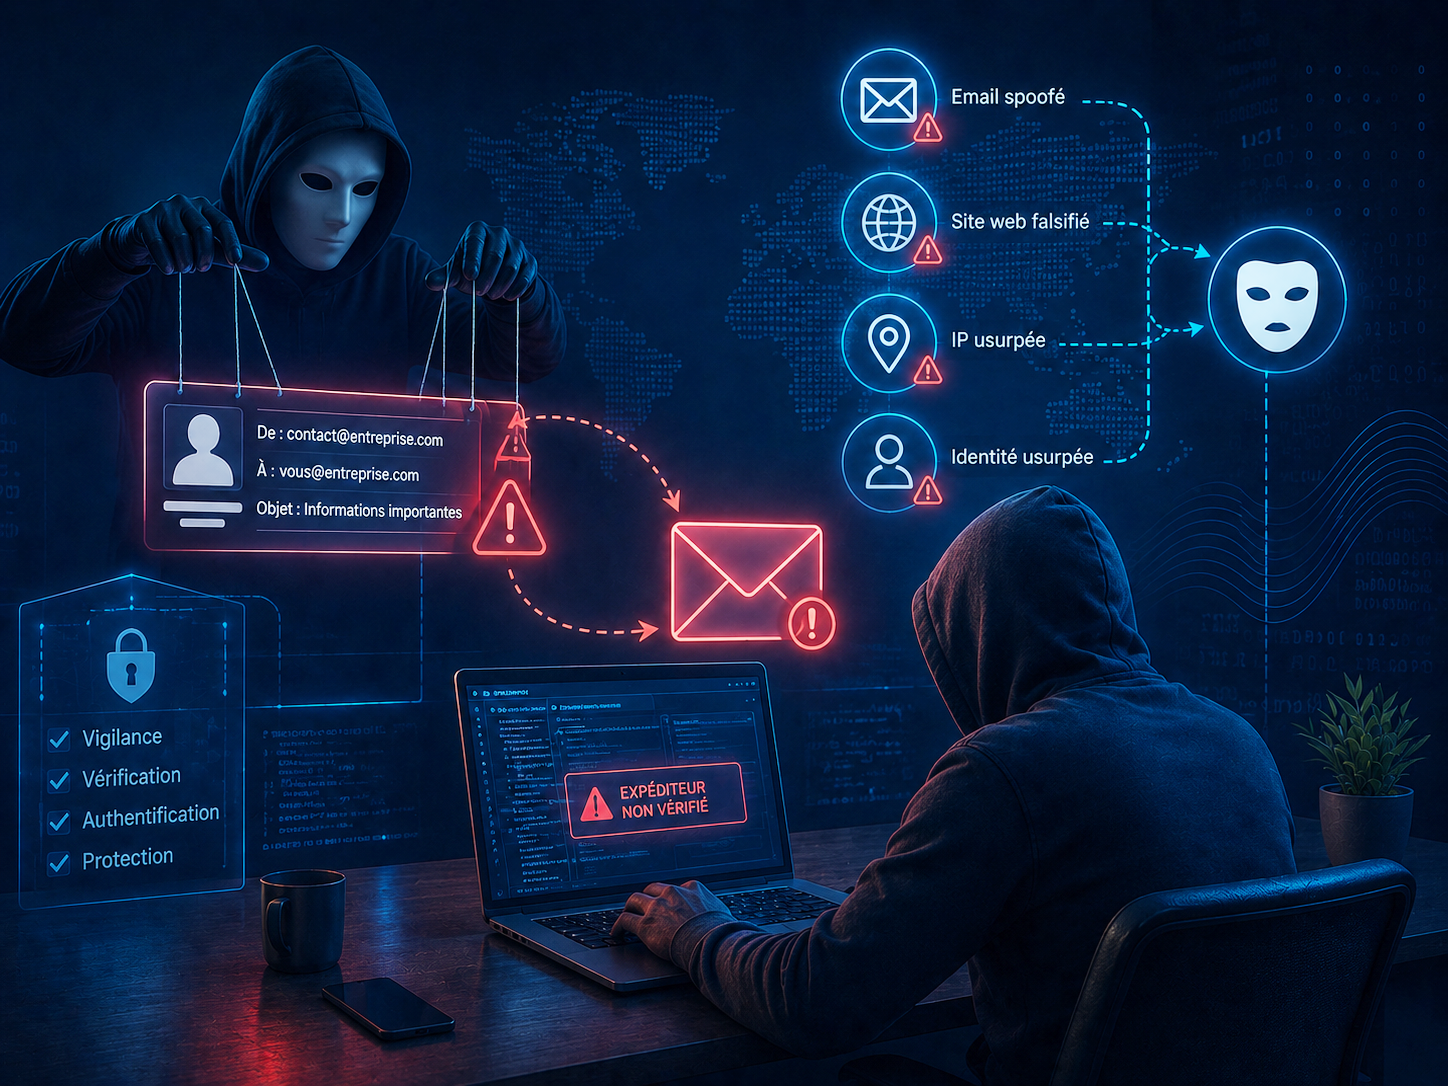
C’est ce qu’on appelle le spoofing ou usurpation d’identité qui est une technique frauduleuse où un escroc masque son identité en se faisant passer pour une source de confiance dans le but de voler des données personnelles, obtenir des codes secrets ou forcer un virement financier.

L’escroquerie, commence derrière un téléphone, s’achève sur le pas de la porte 

Faux colis trop gros pour la boîte aux lettres, billets SNCF à -70 %, carte Vitale à renouveler… Les arnaques s’accrochent aux gestes les plus banals du quotidien. On pense recevoir, économiser. Rarement perdre plusieurs milliers d’euros. Mais à ces pièges désormais bien identifiés s’ajoutent des scénarios plus sophistiqués, où le numérique n’est parfois que le point de départ.

Géraldine (le prénom a été modifié par souci d’anonymisation ) raconte ainsi avoir reçu l’appel d’un prétendu conseiller bancaire. Ses comptes seraient menacés et, pour mettre ses biens à l’abri, elle doit suivre ses instructions. La conversation se prolonge jusqu’à son domicile. Elle rassemble ses bijoux. Un homme vient les récupérer en main propre. 

«Ça arrive à tous, quelque soit l’âge»

Cette irruption dans le réel n’est plus marginale. Perrine Sailly, présidente de l’association Victimes mais pas démunis, voit se multiplier ces arnaques « territorialisées », où de faux coursiers peuvent aller jusqu’au domicile des victimes. 

Des scénarios plus pro, souvent nourris de données personnelles, pour des préjudices qui s’alourdissent eux aussi. Dans les dossiers qu’elle accompagne, les pertes atteignent désormais 9 000, 12 000, parfois 300 000 euros. Et le vieux portrait-robot de la personne âgée isolée ne tient plus. « Des jeunes, des actifs, des gens éduqués, cultivés » tombent aussi dans le piège, parfois malgré une formation à la cybersécurité. 

Pas besoin pourtant de connaître toute la vie de sa victime. Parfois, il suffit de la cueillir au mauvais moment. Perdu sur une route de campagne et fatigué, Édouard (le prénom a été modifié par souci d’anonymisation ) pense avoir accroché le rétroviseur d’une voiture. Le conducteur lui réclame 20 euros de dédommagement sur un terminal SumUp. Il recommence. Cette fois, 3 000 euros sont débités. Entre-temps, l’homme a pris soin d’installer la confiance. « Il m’a parlé de sa vie personnelle, de son travail. Je connaissais l’ADMR, pour laquelle il disait travailler, ma propre mère y avait été bénévole pendant près de vingt ans. Tout ce contexte a contribué à me faire croire que c’était vrai. »

Encore sous le choc, Édouard dit avoir rejoué la scène pendant des semaines, au point d’en perdre le sommeil. 

Des failles psychologiques exploitées 

Stress, urgence, mise en confiance, informations personnelles… autant de leviers qui réduisent le temps laissé au doute. Cybermalveillance.gouv.fr décrit la même mécanique chez les faux conseillers bancaires, qui disposent parfois déjà du nom, de l’adresse ou des coordonnées bancaires de leur cible avant de lui présenter une fraude à stopper « en urgence ».

Ce phénomène s’est empiré lors du piratage du site des impôts le mois dernier, aboutissant au vol des données personnelles de quelque 700 000 particuliers et entreprises.  

Une faille humaine que les banques ne peuvent plus ignorer, estime Perrine Sailly. Selon elle, les victimes se heurtent encore trop souvent à des refus de remboursement, au motif qu’elles ont elles-mêmes validé l’opération. Pourtant, à mesure que les systèmes de paiement se sécurisent, les escrocs s’attaquent moins à la machine qu’à celui qui l’utilise.

En 2025, les fraudes par manipulation ont représenté 516 millions d’euros, en hausse de 34 % en un an, selon la Banque de France. Elles pèsent désormais plus de 40 % de la fraude aux moyens de paiement. À défaut de pouvoir forcer les coffres, les escrocs ont appris à convaincre leurs propriétaires de les ouvrir eux-même.

Alexandre Messiah

Plusieurs centaines de clients Free à Paris victimes d’une fuite de données

Les données sont en vente sur un forum clandestin a indiqué jeudi Free à l’AFP. L’identité du pirate ou sa nationalité restent inconnues.

Les données de plusieurs centaines de clients Free sont en vente sur un forum clandestin, a indiqué jeudi l’opérateur français de télécommunications à l’AFP, confirmant partiellement une information du blog Zataz, qui évoquait un bien plus grand nombre de personnes concernées.

« Ce qui a été publié correspond à des infos liées à un incident identifié au mois d’août par nos systèmes de surveillance », a indiqué une porte-parole de Free à l’AFP.

Mais selon l’entreprise, il ne s’agit pas de 14 millions de clients, comme affirmé par le pirate qui cherche à vendre ces informations personnelles (nom, prénom, adresse postale, email, numéro de téléphone), mais de « quelques fiches d’abonnés » toutes situées dans les 18e et 19e arrondissements parisiens.

Free évoque un « accès salarié », « compromis par un hacker », et affirme avoir déposé plainte, déclaré l’incident à la Commission nationale de l’informatique et des libertés (Cnil) et prévenu ses abonnés.

Une base de données à « plusieurs centaines d’euros »

Selon le journaliste et expert de la cybersécurité Damien Bancal, auteur du blog spécialisé Zataz, la base de données est proposée pour « plusieurs centaines d’euros ».

M. Bancal a pu vérifier la véracité d’une partie des informations à partir de deux échantillons diffusés par le pirate, de respectivement 1.000 et 3.000 individus. « Tous m’ont confirmé avoir été ou être clients Free », a confirmé le journaliste auprès de l’AFP.

En revanche, l’identité du pirate ou sa nationalité restent inconnues.

Les fuites de données personnelles sont très fréquentes et conduisent généralement à une mise en vente des informations sur des forums du darknet, une partie d’internet non accessible aux moteurs de recherche.

Ces données sont ensuite utilisées par d’autres pirates pour des arnaques reposant sur l’usurpation d’identité, ou pour gagner la confiance de leurs cibles en leur envoyant des emails de phishing (hameçonnage) personnalisés.

avec AFP